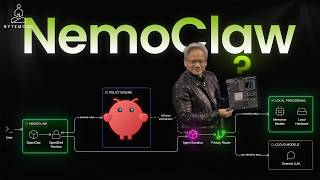
沙盒加看护程序的架构设计
Nvidia的开放代理安全平台采用了两个专用层级,而非依赖AI模型自我监管。OpenShell是一个采用Apache 2.0许可的开源运行时,在沙盒环境中执行代理,通过内核级隔离追踪每一项操作,并在Nvidia Vera CPU上执行策略[1]。与此同时,Sentry作为硬件参考设计在BlueField-4 DPU上运行,以外置方式监控代理行为——即脱离代理自身的执行路径——并在毫秒内隔离试图越界的代理[1]。在Nvidia的Vera Rubin POD系统中,BlueField-4位于节点与模型之间唯一的网络路径上,因此可通过Nvidia的DOCA套件以线速执行策略,而不依赖代理的主动配合[2]。这一设计体现了Nvidia正在推动的五项行业原则:策略必须具备不可逃避性,执行机制必须脱离模型本身,责任应由实验室、企业和硬件供应商共同承担[2]。