默认零信任:Guardian Agents 实际如何运作
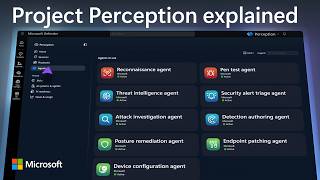
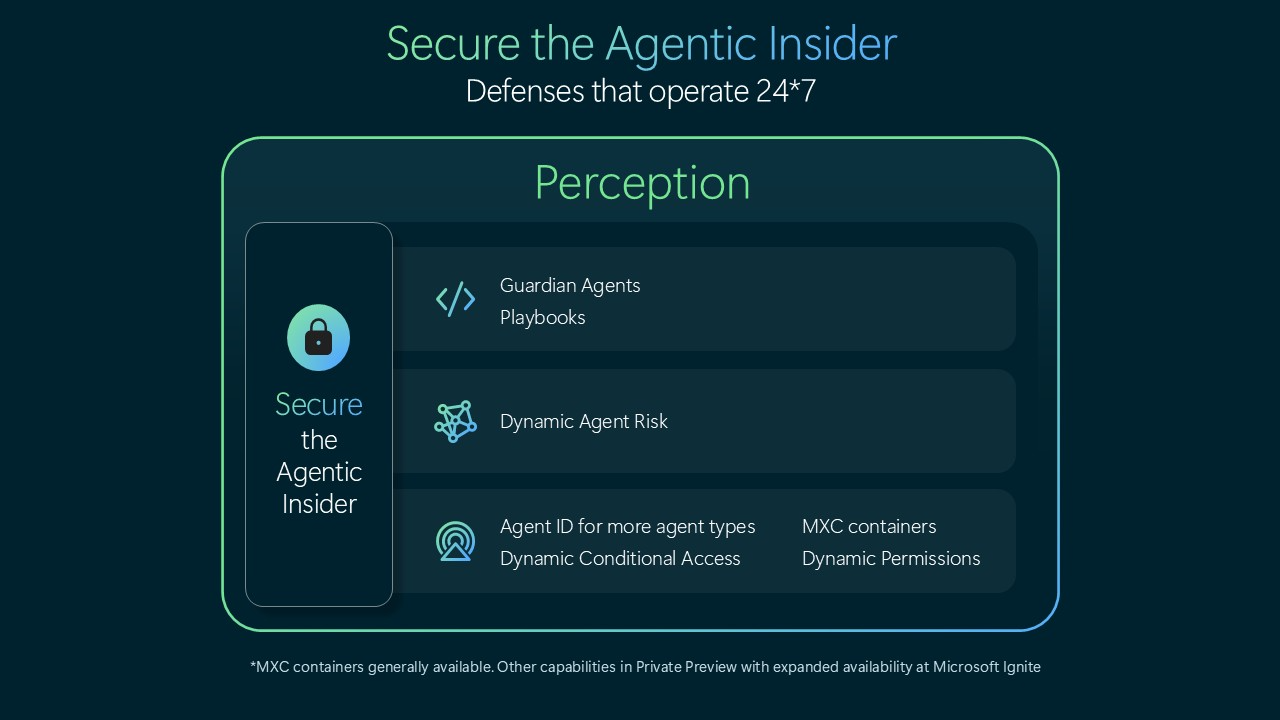
Guardian Agents 不会等待事件发生才采取行动。它们是专门用于监督和调节其他所有代理每一个操作的AI代理层,在操作执行前持续进行干预 [4]。触发条件是代理风险评分的变化:一旦发生这种情况,Guardian Agents 将展开调查,并可建议或自行实施遏制措施,而人类仍通过操作手册保留策略控制权 [2]。
三项机制承担实际工作。动态权限从一开始就赋予代理完全无权限——它只能获得任务范围限定、有时限的权限,且随着任务变化,权限会缩小或失效;同时,它永远无法超越其所服务的人类用户的权限 [3]。动态代理风险是这一控制机制背后的持续更新评分:它结合身份、数据、终端、云、网络和运行时信号,以及代理行为偏离用户或组织意图的程度 [3]。动态条件访问则将该评分转化为分级执行措施——保持读取权限的同时阻止写入、缩小可访问数据范围、缩短限时访问,或在极端情况下隔离代理运行时或直接终止其运行 [3]。一个独立的微软执行容器在代理自身环境之外运行此监控,因此被攻陷的代理无法简单地关闭自身的监督 [2]。